Bottles 67.5 mejora la ejecución de aplicaciones Windows en Linux
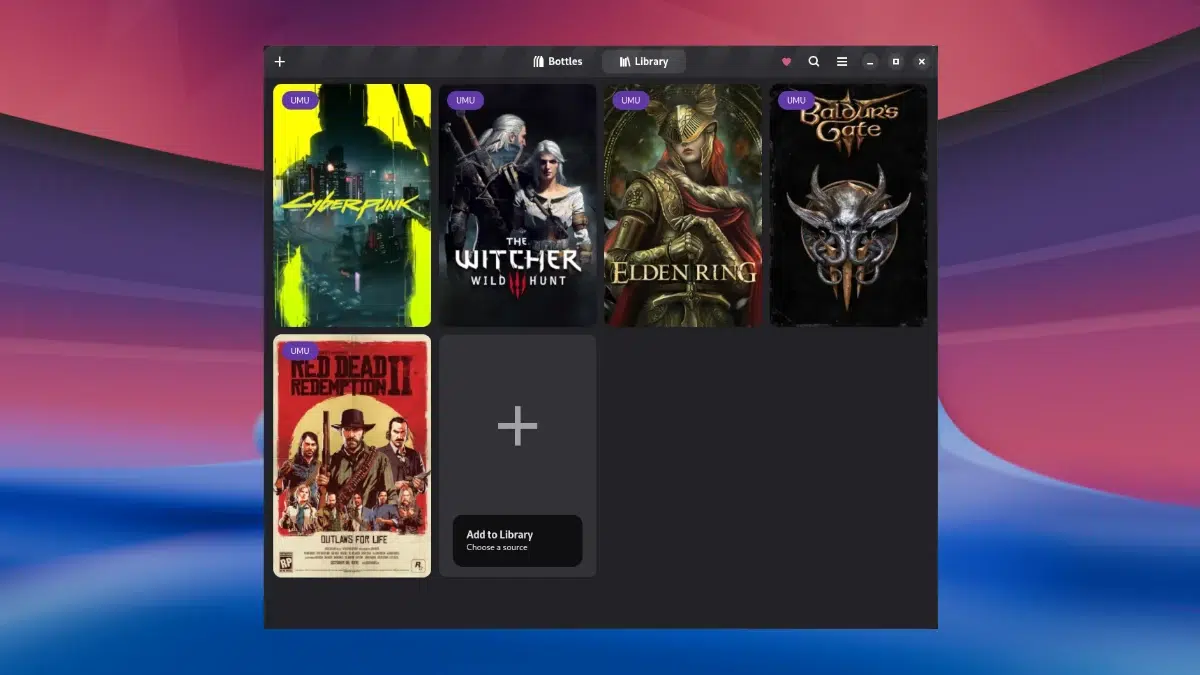
Bottles 67.5

Bottles 67.5 ya está aquí y trae consigo un buen puñado de novedades pensadas para quienes utilizan Linux y necesitan ejecutar programas y videojuegos concebidos para Windows. Esta herramienta, que se ha ganado un hueco entre la comunidad de usuarios de Linux, da un paso más hacia una experiencia menos complicada y más estable. El objetivo principal sigue siendo facilitar la vida a los que se pasan al software libre sin renunciar a sus aplicaciones de siempre.

Los responsables del proyecto han puesto el foco en varios frentes: desde la instalación de dependencias hasta el rendimiento en juegos, pasando por una interfaz más amigable y una gestión automática de componentes. Estas mejoras no solo benefician a los usuarios más veteranos, sino que también echan una mano a los que se acercan por primera vez a este entorno. A continuación, desglosamos las novedades más destacadas.

Instalación de dependencias menos engorrosa

Uno de los quebraderos de cabeza habituales al usar Bottles era el proceso de instalación de las dependencias, esas librerías y componentes que algunos programas necesitan para funcionar. Con la versión 67.5, este proceso se ha simplificado y ahora resulta más rápido, lo que reduce los errores típicos que solían atascar la puesta en marcha. Ya no hay que pelearse tanto con configuraciones raras; el sistema hace gran parte del trabajo por ti.

Bottles 67.5 y el rendimiento reforzado con videojuegos

Para los aficionados a los juegos, la actualización trae buenas noticias. El soporte para títulos populares se ha fortalecido, lo que se traduce en menos bloqueos y una mejor integración con los controladores gráficos. La experiencia de juego resulta más fluida y agradable, algo que se agradece especialmente cuando se trata de títulos exigentes. Además, los ajustes internos ayudan a que todo marche más fino sin necesidad de tocar demasiadas opciones avanzadas.

Bottles 67.5 ofrece una interfaz más clara y configuración sencilla

Otro de los aspectos que se han pulido es la configuración del entorno dentro de Bottles. Los ajustes introducidos facilitan la tarea incluso a quienes no tienen mucha soltura con Linux. La interfaz ha ganado en claridad y resulta más intuitiva, de modo que instalar y ejecutar programas se convierte en algo bastante llevadero. Así, los usuarios noveles pueden empezar a funcionar sin sentirse perdidos entre menús y opciones.

Administración automatizada de librerías y piezas clave

La nueva versión también incorpora una administración automática de librerías y piezas clave para diversas aplicaciones. Esto evita que el usuario tenga que meterse en configuraciones avanzadas y líos manuales que, a menudo, acaban en frustración. El uso cotidiano se simplifica bastante, ya que el programa se encarga de mantener todo en orden sin que tengas que estar pendiente de cada detalle.

Si sueles usar Bottles para ejecutar software de Windows en Linux, esta actualización te brinda mayor estabilidad y funciones nuevas que vale la pena probar. El grupo responsable del proyecto sigue empeñado en hacer que la experiencia sea cada vez más accesible y eficiente para todo el mundo, sin importar su nivel de experiencia. No se trata solo de añadir características, sino de pulir lo que ya existe para que todo funcione como un reloj.

La actualización 67.5 de Bottles representa un progreso considerable para quienes quieren ejecutar aplicaciones y juegos de Windows en Linux. Con un proceso de instalación de dependencias más simple, un rendimiento potenciado y una interfaz más agradable, la herramienta se vuelve más estable y accesible. Los principiantes y los usuarios con experiencia hallarán razones para actualizarse, y el porvenir de esta herramienta en Linux se antoja halagüeño. Si aún no te has decidido, es un buen momento para probarla y comprobar por ti mismo las mejoras.


RefreshOS 3.1 actualiza Debian 13 y estrena un repositorio APT propio

RefreshOS 3.0

La distribución RefreshOS 3.1 ya está disponible con una actualización de su base Debian, un nuevo repositorio de paquetes mantenido por el proyecto y mejoras destinadas a facilitar el uso del sistema. Esta versión continúa la evolución de la serie RefreshOS 3, conocida como «Colorful Cosmos», que combina Debian 13 con el escritorio KDE Plasma 6 y una selección de herramientas preinstaladas.

La actualización incorpora paquetes procedentes de Debian 13.7 y utiliza el kernel Linux 6.12.113. Además de poner al día la imagen de instalación, los desarrolladores han introducido cambios en la gestión de paquetes, la compatibilidad con software de 32 bits y determinados componentes del escritorio y del instalador. El objetivo es mantener una experiencia lista para utilizar desde el primer arranque sin renunciar a la base estable de Debian.

Un repositorio APT propio para RefreshOS

La principal novedad de RefreshOS 3.1 es la puesta en marcha de un repositorio APT oficial, disponible en repo.refreshos.org/v3. Esta infraestructura permite distribuir paquetes específicos de la distribución y gestionar con mayor independencia sus modificaciones respecto a Debian.

El repositorio dispone de tres canales: Stable, Testing y Experimental. Esta separación permite diferenciar los paquetes destinados al uso habitual de aquellos que se encuentran en pruebas o tienen carácter experimental.

La versión también incorpora el paquete refreshos-release, diseñado para gestionar mediante APT aspectos relacionados con la identidad visual y la configuración propia del sistema. El repositorio utiliza metadatos firmados y un conjunto específico de claves para verificar su autenticidad. Asimismo, se han establecido preferencias de paquetes para priorizar los componentes proporcionados por RefreshOS cuando corresponda.

Compatibilidad con aplicaciones de 32 bits y Steam

Otra mejora importante es la habilitación de la arquitectura i386, que permite instalar software compatible de 32 bits y sus dependencias. Esta capacidad resulta especialmente relevante para determinados componentes utilizados por Steam y algunos juegos que todavía necesitan bibliotecas de esa arquitectura.

El cambio facilita la compatibilidad con ese tipo de aplicaciones, aunque no garantiza por sí solo que todos los juegos funcionen: también influyen los controladores gráficos, las dependencias y la compatibilidad de cada título con Linux.

RefreshOS 3.1  introduce correcciones en el escritorio y el instalador

RefreshOS 3.1 soluciona un problema del menú Reload que podía impedir que funcionaran correctamente los accesos a carpetas habituales, como el directorio personal, el escritorio, las descargas, los documentos y las imágenes, cuando el sistema estaba configurado en un idioma distinto del inglés. La corrección afecta tanto al proceso de instalación como a los sistemas ya instalados.

También se incluye una versión personalizada del paquete libkf6kiofilewidgets6, relacionada con componentes de KDE, distribuida a través del nuevo repositorio de la distribución. La configuración de APT está preparada para dar preferencia a esta versión frente a la suministrada por Debian cuando corresponda.

Entre los demás cambios figuran ajustes en la imagen de marca del instalador Calamares, correcciones de permisos de archivos, mejoras en el tratamiento de las configuraciones predeterminadas de los usuarios y la eliminación de entradas obsoletas de repositorios.

Una imagen de instalación más limpia

Los desarrolladores también han reducido elementos innecesarios de la imagen de instalación. Para ello, han eliminado paquetes desactualizados, archivos de kernels anteriores, datos de caché y otros restos generados durante la compilación. Esta limpieza ayuda a evitar que la ISO incluya contenido que ya no resulta necesario.

RefreshOS 3.1 mantiene así la propuesta de la serie: ofrecer Debian con KDE Plasma y una selección de controladores, firmware, códecs y aplicaciones habituales previamente configurados. La distribución puede descargarse desde su página oficial de descargas. Para consultar los cambios, también está disponible el registro de cambios de RefreshOS 3.


Thunderbird 159 llega con avisos de correo y calendarios Graph

Thunderbird 159

La versión 159 de Thunderbird ya está disponible para Windows, macOS y Linux. Se trata de una actualización de mantenimiento que llega mediante el sistema de actualización del propio programa o desde la página oficial del proyecto, así que no hace falta liarse con instalaciones raras. No es un cambio espectacular, pero sí conviene revisarla si usas el cliente de correo de Mozilla a diario.

Las novedades más visibles se concentran en Linux y en la gestión de cuentas. En el escritorio del pingüino, el icono de la bandeja muestra si hay correo sin leer y, al pasar el ratón, indica cuántos mensajes quedan pendientes. Además, al dar de alta una cuenta nueva, los calendarios vinculados a Microsoft Graph se reconocen de forma automática, lo que ahorra pasos y evita configuraciones manuales.

Avisos de correo y calendarios Graph en Thunderbird 159

El detalle de los avisos en Linux es más útil de lo que parece. Hasta ahora había que abrir la ventana principal para saber si había algo pendiente; con este ajuste, la bandeja del sistema actúa como un vistazo rápido y muestra la cifra de no leídos en el globo de información. Es una mejora discreta, pensada para quienes mantienen el programa abierto todo el día y alternan entre varias tareas sin mirar el correo cada dos por tres.

En el apartado de calendarios, la detección automática de Graph simplifica la puesta en marcha de cuentas corporativas o educativas. El reconocimiento se produce durante la creación de la cuenta, de modo que el usuario no tiene que bucear en menús avanzados para localizar el calendario. Esto encaja con un enfoque de mantenimiento: menos pasos manuales y menos motivos para llamar al servicio de soporte de turno.

Correcciones bajo el capó

Bajo la superficie hay bastante trabajo de fontanería. Distintas publicaciones coinciden en que esta entrega acumula numerosas correcciones de errores y mejoras internas, especialmente en conexiones IMAP y POP3, en la gestión de cuentas y en el tratamiento de direcciones Unicode. No son cambios que se vean a primera vista, pero afectan a la fiabilidad del día a día y a esa sensación de que el programa responde cuando toca.

Hay varios fallos concretos que se repiten en las notas de versión. Por ejemplo, las peticiones excesivas a Microsoft Graph podían provocar limitaciones y retrasos al mostrar mensajes; también se han corregido problemas con contraseñas de CardDAV que no se guardaban bien y obligaban a identificarse una y otra vez tras reiniciar. Son pequeños incordios que, sumados, terminan cansando a cualquiera.

En el terreno de los calendarios, los archivos ICS de gran tamaño podían consumir demasiada memoria y dejar Thunderbird congelado. Esa clase de bloqueos resulta especialmente molesta cuando ocurre en mitad de una jornada de trabajo, así que la corrección tiene más recorrido del que aparenta. También se han tocado aspectos de sincronización con CalDAV y otros detalles de funcionamiento que afectaban a la gestión diaria.

Seguridad y estabilidad

La actualización no se queda solo en retoques funcionales. Se han cerrado vulnerabilidades de seguridad y se han aplicado parches contra fallos detectados con anterioridad, algo que conviene tener en cuenta aunque el programa no lo anuncie con fuegos artificiales. En un cliente de correo, que maneja enlaces, adjuntos y contenido remoto, este tipo de mantenimiento es tan importante como cualquier función nueva.

También se han corregido problemas de impresión, de visualización de direcciones no ASCII y de estabilidad general. La lista de ajustes es amplia, pero la mayoría pasa desapercibida para quien no lee las notas de versión. Eso sí, si últimamente notabas cierres inesperados, lentitud o avisos raros al imprimir, esta versión puede quitarte más de un dolor de cabeza.

Disponibilidad de Thunderbird 159 y actualización

Thunderbird 159 está pensado para Windows, macOS y Linux, y puede instalarse desde el propio actualizador o descargarse directamente de la web oficial. No hace falta esperar a una gran presentación ni cambiar de hábitos: el proceso es el habitual en el cliente de Mozilla. Si tienes activadas las actualizaciones automáticas, lo más probable es que el aviso aparezca sin que hagas nada.

Thunderbird 159 se entiende mejor como una puesta a punto que como un salto de gigante. Los avisos de no leídos en Linux, la detección de calendarios Graph y el cierre de fallos de seguridad son los puntos más reconocibles, mientras que el resto del esfuerzo se reparte entre correcciones internas y mejoras de estabilidad. Para quien use Thunderbird a diario, merece la pena actualizar y seguir trabajando con menos sobresaltos.


Plasma 6.8.2 llega como actualización de corrección

Plasma 6.8.2

La comunidad de KDE ha publicado Plasma 6.8.2 como una nueva revisión de mantenimiento para su entorno de escritorio. Se trata de una entrega enfocada a pulir el comportamiento de Plasma 6.8, no de un salto con grandes novedades funcionales. La propia denominación y el anuncio oficial dejan claro que el objetivo principal es corregir fallos y mantener la estabilidad de la rama.

En la práctica, Plasma 6.8.2 se presenta como una actualización de corrección para el escritorio y el software esencial asociado. Los responsables del proyecto describen los arreglos como pequeños en muchos casos, pero relevantes para el uso diario. La publicación llega después de otras revisiones de la serie 6.8 y mantiene la misma línea de trabajo centrada en la estabilidad.

Un mantenimiento centrado en corregir fallos

El lanzamiento de Plasma 6.8.2 se apoya en la idea de que la rama 6.8 sigue acumulando ajustes. Las notas oficiales y la información recogida por medios especializados coinciden en señalar que se trata de correcciones de errores, no de una actualización cargada de funciones nuevas. Esa orientación resulta habitual en las versiones de mantenimiento, donde prima dejar el sistema más fino y evitar sorpresas.

Entre las referencias disponibles, el listado de cambios completo aparece como el punto al que conviene acudir para revisar el detalle. Tanto el anuncio de KDE como la crónica de Phoronix enlazan a ese registro, que reúne los arreglos incorporados en esta entrega. No se trata de una lista pensada para el gran público, sino de documentación técnica para quienes quieran comprobar qué se ha tocado exactamente.

Disponibilidad y descarga del código fuente de Plasma 6.8.2

La publicación de Plasma 6.8.2 viene acompañada por la página de descarga del proyecto, desde donde se puede acceder al código fuente de la versión. Ese espacio oficial enumera los distintos componentes que forman parte de la entrega y ofrece los archivos correspondientes. Para usuarios y desarrolladores, esta vía resulta útil tanto para actualizar como para revisar el trabajo realizado.

El anuncio oficial recuerda que Plasma 6.8.2 forma parte de una serie de mantenimiento y que el detalle de las correcciones está disponible para su consulta. La página de descarga, por su parte, centraliza el acceso al código fuente. Ambas referencias permiten seguir la evolución de la rama sin depender de interpretaciones externas.

Participación de la comunidad y seguimiento

Más allá del paquete en sí, el proyecto mantiene canales de comunicación y reporte para quienes quieran trasladar incidencias o colaborar. El anuncio de KDE menciona foros, canales de desarrollo y sistemas de seguimiento de errores como vías habituales de contacto. Esa infraestructura forma parte del funcionamiento de un proyecto de software libre que depende en buena medida de la participación de voluntarios.

La propia comunidad subraya que las aportaciones voluntarias sostienen buena parte del trabajo de mantenimiento, documentación, traducción y promoción. El anuncio invita a quienes lo deseen a contribuir en distintas áreas, desde la corrección de fallos hasta la escritura de documentación. No obstante, la información disponible sobre esta entrega concreta se centra en los arreglos y en el acceso al código, más que en cambios visibles para el usuario final.

La actualización Plasma 6.8.2 se queda en el terreno del mantenimiento: corrige fallos, ordena el trabajo acumulado de la rama 6.8 y facilita el acceso al código fuente a través de los canales oficiales. Quien quiera conocer el detalle exacto puede revisar el registro de cambios enlazado por KDE y por medios especializados. No hay que esperar un rediseño ni un paquete de funciones nuevas; el interés está en la estabilidad y en el ajuste continuo del escritorio.


Maze Linux: La distribución de Arch enfocada en seguridad y privacidad

Maze Linux

Si estás buscando una alternativa que combine la potencia de Arch Linux con un enfoque obsesivo en la seguridad, probablemente te topes con Maze Linux. Se trata de una distribución que no se anda con chiquitas, diseñada específicamente para quienes quieren un sistema blindado y privado sin tener que pasar horas configurando cada detalle desde cero, ya que llega con un entorno de escritorio listo para echar a volar.

Lo más llamativo es que, a pesar de basarse en la filosofía de Arch, Maze Linux busca ofrecer una experiencia más cohesionada. No es solo una colección de paquetes, sino una propuesta que integra herramientas de vanguardia para proteger tu identidad y tus datos, adaptándose perfectamente a las necesidades del usuario moderno que no quiere sacrificar funcionalidad por seguridad.

Un núcleo sólido basado en Arch Linux

Esta distro hereda el famoso modelo de actualización continua (rolling release), lo que significa que no tienes que reinstalar el sistema cada vez que sale una versión nueva; simplemente actualizas y ya tienes lo último. Además, mantiene el acceso total al Arch User Repository (AUR), permitiendo a los usuarios instalar prácticamente cualquier software existente en el ecosistema Linux sin complicaciones.

Para facilitar la puesta en marcha, Maze Linux incluye un instalador gráfico, alejándose de la tediosa instalación manual por terminal que suele asustar a los novatos. También apuesta por la robustez técnica al implementar Unified Kernel Images, soporte para Secure Boot y el cifrado de disco, asegurando que tu información esté a salvo incluso si el hardware cae en manos ajenas.

Entorno visual y experiencia de usuario de Maze Linux

En el apartado visual, la distribución ha apostado por KDE Plasma sobre Wayland. Esta combinación no solo ofrece una interfaz elegante y altamente personalizable, sino que Wayland aporta una capa extra de seguridad y fluidez en comparación con el antiguo X11. Es, básicamente, un entorno donde la estética y la eficiencia van de la mano.

El arsenal de seguridad y privacidad de Maze Linux

Aquí es donde Maze Linux realmente saca los músculos. El sistema viene equipado con un set de herramientas que normalmente tendrías que configurar a mano una por una. Para el control de accesos y red, integra AppArmor y firewalld, mientras que el sistema se protege contra ataques repetitivos gracias a fail2ban. Para quienes buscan un control total sobre el tráfico, incluye OpenSnitch, permitiendo monitorizar cada conexión saliente.

La privacidad se lleva al siguiente nivel con la integración de Tor y WireGuard, facilitando el anonimato y las conexiones cifradas de forma nativa. Además, el sistema monitoriza la integridad del equipo mediante auditd, dejando un rastro detallado de lo que ocurre en el núcleo del sistema.

Innovación con Inteligencia Artificial Local

Un detalle que marca la diferencia frente a otras distros enfocadas en seguridad es su soporte para modelos de lenguaje extensos (LLM). Gracias a la integración de Ollama, los usuarios pueden ejecutar inteligencias artificiales de forma local. Esto es fundamental para la privacidad, ya que permite procesar datos con una IA sin que la información tenga que viajar a servidores externos en la nube.

Maze Linux se posiciona como una herramienta activa y potente, desarrollada por berkkucukk, que logra condensar en un solo paquete la flexibilidad de Pacman, la estabilidad de systemd y un blindaje digital exhaustivo, ideal para quienes quieren un sistema operativo que cuide de ellos desde el primer arranque.


Ubuntu Touch 24.04-2.2 refuerza la seguridad y prepara mejoras para VoLTE

Ubuntu Touch 24.04-2.2

Ubuntu Touch 24.04-2.2 ya está disponible como una actualización de mantenimiento extraordinaria del sistema operativo móvil desarrollado por UBports. Esta nueva versión se centra principalmente en reforzar la seguridad tras el compromiso de varias autoridades de certificación intermedias de eMudhra, además de incorporar correcciones para el navegador Morph y preparar mejoras en la compatibilidad con llamadas VoLTE.

La publicación llega acompañada de Ubuntu Touch 24.04-1.6, destinada a los dispositivos que todavía utilizan la rama anterior. Ambas actualizaciones incorporan medidas para bloquear certificados relacionados con el incidente de seguridad y reúnen otras correcciones acumuladas desde sus respectivas versiones anteriores. En el caso de la serie 24.04-2.x, también hay cambios importantes en los componentes encargados de gestionar las comunicaciones móviles.

Bloqueo de certificados comprometidos

El principal motivo de este lanzamiento extraordinario es el incidente de seguridad que afecta a las autoridades de certificación intermedias de eMudhra. Los certificados digitales permiten verificar la identidad de servidores y establecer conexiones cifradas, por lo que una autoridad comprometida puede poner en riesgo la confianza depositada en determinadas conexiones.

Para responder al incidente, UBports ha incorporado cambios procedentes de Ubuntu y medidas propias que bloquean las cadenas de certificados vinculadas a los certificados afectados. El objetivo es impedir que el sistema confíe en conexiones cuya cadena de certificación depende de las autoridades comprometidas.

Esta corrección afecta a la infraestructura de confianza del sistema y no se limita a una aplicación concreta. Por ello, instalar la actualización es especialmente importante para los usuarios que utilizan Ubuntu Touch como teléfono habitual y acceden desde él a servicios de Internet.

Ubuntu Touch 24.04-2.2 introduce mejoras para las llamadas VoLTE

Ubuntu Touch 24.04-2.2 también introduce cambios preparatorios en la pila de telefonía para facilitar la compatibilidad futura con VoLTE en más dispositivos.

VoLTE permite realizar llamadas de voz a través de redes móviles 4G LTE, sin depender de que el teléfono cambie a tecnologías anteriores durante la llamada. Su disponibilidad en sistemas móviles alternativos depende de diversos factores, entre ellos el módem, los controladores, el operador y la implementación específica de cada dispositivo.

Los cambios incluyen compatibilidad con la interfaz AIDL IImsRadio y correcciones relacionadas con la funcionalidad de radio de determinados dispositivos Qualcomm. Sin embargo, estas modificaciones no activan automáticamente VoLTE en todos los teléfonos compatibles con Ubuntu Touch: constituyen una preparación para ampliar el soporte en futuras versiones.

Morph Browser recupera su funcionamiento tras actualizar

La actualización corrige también un problema relacionado con AppArmor, el mecanismo de seguridad que restringe las operaciones que pueden realizar las aplicaciones. El error podía impedir que Morph Browser, el navegador web predeterminado de Ubuntu Touch, se iniciara después de actualizar desde Ubuntu Touch 24.04-1.5 a la serie 24.04-2.x.

Además, se ha mejorado la gestión de la caché de AppArmor. El sistema ahora la limpia cuando se cambia de canal de actualización o cuando se retrocede a una compilación anterior, evitando que perfiles de seguridad obsoletos provoquen problemas de funcionamiento.

Estas correcciones son importantes para mantener el equilibrio entre seguridad y usabilidad: las restricciones deben proteger el sistema sin impedir que las aplicaciones legítimas funcionen correctamente.

Un problema conocido en la aplicación Galería

UBports ha advertido de un error que afecta a Gallery 3.2.0, incluida en ambas actualizaciones. Esta regresión impide abrir los álbumes de fotografías, aunque no afecta al propósito principal de las correcciones de seguridad.

Los desarrolladores han decidido publicar las actualizaciones sin retrasarlas para preparar otra compilación completa del sistema. La solución prevista se distribuirá mediante OpenStore, la tienda de aplicaciones de Ubuntu Touch.

Por este motivo, UBports recomienda instalar Gallery 3.2.1 o una versión posterior antes de actualizar el sistema, siempre que esa actualización esté disponible. Es un detalle importante para quienes utilizan el teléfono para consultar y organizar sus fotografías.

Cómo instalar Ubuntu Touch 24.04-2.2

La actualización se distribuye de forma gradual a través de la sección Ajustes del sistema > Actualizaciones. Los dispositivos que ejecutan Ubuntu Touch 24.04-2.1 recibirán la versión 24.04-2.2, mientras que los que permanecen en Ubuntu Touch 24.04-1.5 recibirán primero la versión 24.04-1.6.

Quienes utilicen la rama 24.04-1.x deberán instalar la actualización 24.04-1.6 antes de pasar a la serie 24.04-2.x. Los usuarios que quieran comprobar la compatibilidad de su terminal pueden consultar la lista de dispositivos y las instrucciones de instalación en el portal oficial.

Ubuntu Touch 24.04-2.2 demuestra la importancia de mantener actualizado un sistema móvil incluso cuando no incorpora grandes cambios visibles. Las correcciones de seguridad son el principal motivo para instalar esta versión, mientras que las mejoras de AppArmor, Morph Browser y la preparación de VoLTE contribuyen a seguir desarrollando una alternativa móvil basada en software libre.

Más información: anuncio oficial de UBports sobre Ubuntu Touch 24.04-2.2 y 24.04-1.6.


Rivulet: Cómo instalar Stremio en Kodi

Rivulet

Seguro que ya conoces la potencia de Stremio y su capacidad para gestionar addons modulares junto a servicios como Real-Debrid, pero también sabes que Kodi es el rey indiscutible cuando se trata de personalización y calidad de imagen. Hasta hace poco, tocarte elegir entre la agilidad de uno y la potencia del otro era el pan de cada día, pero ha llegado una solución que rompe este dilema: Rivulet, el puente definitivo que fusiona ambos mundos en un solo lugar.

Básicamente, Rivulet no es un addon cualquiera, sino que es una reimplementación completa de la experiencia de Stremio dentro del ecosistema de Kodi. Esto significa que puedes olvidarte de configurar complicados scrapers locales y pasar a usar el protocolo de Stremio para buscar y resolver enlaces, mientras dejas que el reproductor de Kodi haga el trabajo pesado para conseguir una calidad audiovisual sencillamente brutal.

¿Qué es exactamente Rivulet y cómo funciona?

Para los que no estén puestos, Rivulet actúa como un cliente para los complementos de terceros de Stremio. Es decir, el addon por sí solo no aloja ni indexa contenido, sino que se conecta a los manifests de Stremio para traer catálogos de series y películas. Lo más interesante es que utiliza un servidor de streaming escrito en Go (rivulet-engine), que es una versión optimizada del server.js oficial, permitiendo que el buffering sea eficiente y no sature tu dispositivo.

A nivel de interfaz, Rivulet ha tirado por caja y ha creado su propia UI. En lugar de navegar por las carpetas clásicas y a veces aburridas de Kodi, tienes pantallas personalizadas para el inicio, búsquedas y detalles. Una de sus mayores joyas es la búsqueda en paralelo; esto evita que el sistema se quede colgado si un addon está caído o va lento, ya que consulta todas las fuentes a la vez sin bloquear la aplicación.

Ventajas técnicas: Calidad de imagen y sonido

Si eres un purista del cine, aquí es donde Rivulet brilla de verdad. Al delegar la reproducción en Kodi, puedes activar el passthrough de audio, lo que te permite enviar pistas Dolby TrueHD con Atmos o DTS-HD MA a tu equipo de sonido sin pérdida. Además, se acabó el molesto efecto Judder gracias al ajuste automático de la tasa de refresco (autoframe rate), que sincroniza los fps del contenido con los de tu pantalla.

Tampoco se quedan atrás los metadatos visuales. Rivulet ofrece una compatibilidad impecable con Dolby Vision y HDR10+, evitando esos cambios de color extraños o las pantallas negras que suelen dar los reproductores genéricos. Básicamente, tienes la inmediatez de Stremio con el motor de renderizado más potente del mercado.

Guía paso a paso para la instalación de Rivulet

Para poner esto en marcha, necesitas tener Kodi 19 (Matrix) o versiones superiores, siendo ideal para Kodi 20 Nexus o 21 Omega. Lo primero de todo es ir a Ajustes y habilitar la opción de orígenes desconocidos, ya que Rivulet no es un complemento oficial.

  • Método mediante repositorio (Recomendado): Descarga el archivo repository.rivulet.zip. Ve al explorador de addons, elige «Instalar desde archivo zip» y selecciónalo. Luego, ve a «Instalar desde repositorio», busca el Rivulet Repository y dentro de los addons de vídeo instala Rivulet. Esta es la mejor opción porque se actualiza solo.
  • Método rápido (Sin auto-actualizaciones): Puedes bajar directamente el plugin.video.rivulet.zip e instalarlo desde el menú de zip, aunque tendrás que hacerlo a mano cada vez que salga una versión nueva.
  • Instalación en TV Box/Android TV: Si no puedes navegar por archivos descargados, añade la URL https://rivulet-kodi.github.io/plugin.video.rivulet/ en el Administrador de Archivos como fuente y luego instálalo desde el zip.

Configuración y ajustes clave

Una vez instalado, lo ideal es entrar en los ajustes del addon. Si tienes una cuenta de Stremio, puedes iniciar sesión mediante un token o código QR para sincronizar automáticamente todos tus addons, listas de seguimiento y el progreso de lo que estás viendo. Si prefieres no usar cuenta, puedes añadir los addons manualmente mediante una URL de manifiesto.

En el apartado del servidor de streaming, verás que por defecto está activado el servidor integrado. Si estás en Android y notas que no arranca, existe una opción llamada «Forzar modo biblioteca». Esto es necesario porque Android 10+ bloquea la ejecución de binarios en carpetas de datos; al activar el modo biblioteca, el servidor se carga como una librería (.so) dentro del proceso de Kodi, solucionando el problema sin necesidad de root.

No olvides pasar por la pestaña de subtítulos para cambiar el idioma predeterminado (que suele venir en inglés «en») a español «es». Rivulet ya trae preinstalado OpenSubtitles v3, por lo que los subtítulos deberían funcionar desde el primer momento sin complicaciones.

Integrar la flexibilidad de los addons de Stremio con la arquitectura de Kodi permite disfrutar de una experiencia multimedia superior, donde la gestión de contenidos en la nube se une a una reproducción técnica impecable y una interfaz optimizada para el salón, eliminando la necesidad de configurar scrapers complejos y asegurando que el contenido fluya con la máxima calidad posible.


Kali Linux 2026.3 llega como versión con mejoras para compilar y escritorio

Kali Linux 2026.3

El equipo de Kali Linux ha anunciado la publicación de Kali Linux 2026.3, la tercera versión que ve la luz dentro del calendario anual del proyecto. El anuncio llega después de un periodo de trabajo en el que sus responsables han tratado de simplificar la creación de la distribución y de pulir la experiencia diaria de quienes la utilizan en tareas de seguridad, auditoría y pruebas de penetración.

La información facilitada por el proyecto es breve y se limita a las líneas generales de la entrega. No se han desglosado nombres de herramientas, cambios concretos del escritorio ni requisitos de actualización en el material recibido, por lo que los detalles finos tendrán que consultarse en las notas completas y en la página oficial de descargas.

Qué se puede esperar de esta entrega

El anuncio señala tres frentes de trabajo: hacer más sencillo el proceso de construcción de Kali, renovar la experiencia de escritorio y ampliar la colección de utilidades disponibles. Esos puntos se presentan como los ejes principales de una versión que busca mantener la orientación técnica de la distribución sin perder de vista la comodidad de uso.

En cuanto a la compilación, la idea es que crear una imagen o preparar una instalación personalizada requiera menos fricción para quienes trabajan con entornos de seguridad. En el escritorio, el proyecto habla de una actualización de la experiencia, aunque no detalla qué elementos visuales, menús o ajustes han cambiado. La incorporación de más herramientas completa ese trío de novedades, sin que el anuncio concrete cuáles son ni para qué tareas específicas están pensadas.

Cómo conseguir Kali Linux 2026.3

Para probarla, el proyecto remite a su página oficial de descargas. También se puede actualizar una instalación existente, una opción pensada para quienes ya tienen Kali en marcha y prefieren no empezar desde cero. El anuncio no añade más pasos ni advertencias sobre el proceso.

La publicación de esta versión se produce en un contexto en el que las distribuciones orientadas a seguridad compiten por facilitar el trabajo técnico sin complicar la puesta a punto. Kali mantiene así su ritmo de entregas y su enfoque en herramientas de auditoría, aunque en esta ocasión el anuncio no entre en comparaciones con otras alternativas ni en detalles sobre rendimiento.

Quienes ya utilicen Kali deberán valorar si les compensa actualizar ahora o esperar a documentación más detallada. La versión está disponible y el proyecto invita a probarla, pero la falta de un desglose completo en el anuncio deja algunas preguntas abiertas sobre el alcance real de los cambios. Esa prudencia es habitual cuando se publica primero el aviso de lanzamiento y después se amplía la información.

Tres ideas quedan claras: el proyecto ha lanzado su tercera versión del ciclo, ha puesto el foco en simplificar la construcción de Kali, actualizar el escritorio y sumar herramientas, y mantiene la descarga directa o la actualización como vías de acceso. Los detalles concretos, eso sí, siguen pendientes de las notas oficiales, que serán las que permitan evaluar el calado de una entrega presentada con un anuncio más bien escueto.


SteamOS 3.9.5 llega como versión estable con Plasma y kernel renovados

SteamOS 3.9.5

La versión 3.9.5 de SteamOS ya aparece como lanzamiento estable para los equipos compatibles. Valve cierra así una etapa que se había probado en canales previos y reúne en una sola actualización los cambios acumulados de la rama 3.9, con la base del sistema puesta al día y un paquete amplio de ajustes. No se trata de un cambio de nombre ni de una simple revisión cosmética: afecta al escritorio, al núcleo, a la gestión energética y a varios apartados de compatibilidad.

La actualización de la base Arch Linux es uno de los puntos que más se deja notar, sobre todo para quien utiliza el dispositivo también como ordenador. Junto a ella llegan mejoras de seguridad y estabilidad, además de correcciones que buscan evitar fallos arrastrados en hardware y juegos concretos. El enfoque es el habitual en Valve: mantener una experiencia cerrada para el juego y, al mismo tiempo, conservar margen para tareas de escritorio.

Plasma y kernel: el cambio de fondo en SteamOS 3.9.5

El modo escritorio abandona la versión anterior de KDE y pasa a KDE Plasma 6.7.3, un salto que se traduce en un entorno más actualizado para navegar, mover ficheros o instalar aplicaciones fuera de la interfaz de juego. Para quien apenas sale de SteamOS para jugar, el cambio puede pasar desapercibido; para quien lo usa como un PC de sobremesa, es una de las partes más visibles de esta entrega.

El kernel Linux 7.2 sustituye al empleado hasta ahora y llega acompañado de la base Arch renovada. Esa combinación debería facilitar el soporte de hardware y dejar el terreno preparado para futuras revisiones, aunque no conviene esperar que todos los portátiles de terceros funcionen igual de finos. La compatibilidad total sigue dependiendo del modelo y del trabajo que hagan los fabricantes.

Energía, red y arranque

Uno de los ajustes prácticos es la reducción del consumo en reposo cuando no se está reproduciendo audio. En un dispositivo portátil, ese detalle puede notarse en el día a día, sobre todo si se deja el equipo encendido entre partidas o se consulta algo sin cerrar la sesión. Es una mejora discreta, pero apunta a ese tipo de pulido que se agradece con el uso continuado.

La red también cambia de enfoque: el sistema pasa a usar wpa_supplicant como opción predeterminada para Wi-Fi. Además, se ha actualizado el cargador de arranque para mejorar la compatibilidad con algunas placas y se ha reforzado el soporte del adaptador inalámbrico de Steam Frame. Son cambios técnicos que no llenan titulares, aunque afectan a la conexión y a la puesta en marcha del equipo.

Hibernación, compatibilidad y correcciones incluidas en SteamOS 3.9.5

La hibernación preliminar aparece en el código, pero no queda activa en Steam Deck por problemas de controladores. Es decir, la base está preparada, aunque su uso en el dispositivo principal de Valve todavía requiere correcciones. Conviene leerlo como un avance de futuro y no como una función terminada para todos los usuarios.

En el apartado de compatibilidad, las notas mencionan avances para el Legion Go 2, como la corrección de un fallo al ejecutar Forza Horizon 6 y un control preliminar de brillo. Estos ajustes encajan con la estrategia de Valve de abrir SteamOS al hardware de terceros, aunque el soporte sigue siendo limitado y no equivale a una certificación universal de cualquier portátil.

También se han incluido parches de seguridad y estabilidad, junto a correcciones para errores de arranque, suspensión y reproducción en configuraciones concretas. La actualización no promete eliminar todos los fallos, pero sí concentra buena parte del trabajo acumulado durante las pruebas de la rama 3.9 en una versión estable.

Qué implica para quien usa SteamOS

Para quien utilice el modo escritorio de forma habitual, esta versión ofrece un entorno más moderno y una base menos anticuada. Para quien solo juegue, lo relevante está en la estabilidad general, el menor consumo en reposo y el soporte para accesorios como el adaptador de Steam Frame. No hay un cambio radical en la experiencia, pero sí un mantenimiento profundo del sistema.

  • El modo escritorio sube a KDE Plasma 6.7.3 y estrena base Arch Linux actualizada.
  • El kernel Linux 7.2 y el nuevo cargador de arranque buscan mejorar compatibilidad y soporte de hardware.
  • Se reduce el consumo en reposo sin audio y se mejora la conexión Wi-Fi con wpa_supplicant.
  • La hibernación queda preparada, pero no operativa en Steam Deck por controladores pendientes.

El despliegue está pensado para los equipos compatibles, así que no conviene asumir que cualquier portátil con SteamOS funcionará igual. En modelos de terceros, como el Legion Go 2, las mejoras llegan poco a poco y dependen de que el fabricante acompañe los cambios. La lectura sensata es que Valve sigue puliendo su sistema, pero sin prometer una compatibilidad mágica con todo el mercado.

La publicación de SteamOS 3.9.5 deja una versión estable con Plasma 6.7.3, kernel Linux 7.2 y base Arch renovada, además de ajustes en energía, red, arranque y seguridad. La hibernación aún no está lista en Steam Deck y el soporte para portátiles de terceros avanza con calma, aunque casos como Legion Go 2 muestran que hay trabajo en esa dirección. Es una actualización de mantenimiento profundo, más centrada en consolidar el sistema que en cambiar de golpe la forma de usarlo.


fwupd 2.1.9 refuerza la gestión de firmware en Linux

fwupd 2.1.9

La versión 2.1.9 de fwupd ya está anunciada como una nueva entrega del servicio libre encargado de instalar actualizaciones de firmware en sistemas Linux. Llega aproximadamente un mes después de fwupd 2.1.8 y mantiene la misma filosofía: facilitar que el software del equipo se pueda renovar desde el propio sistema operativo, sin depender de utilidades exclusivas de Windows o DOS. En esta ocasión, el anuncio pone el foco en varios ajustes de compatibilidad y en correcciones de mantenimiento que afectan a casos concretos.

Conviene recordar que fwupd es un daemon de código abierto, impulsado por el mantenedor de GNOME Richard Hughes, que expone sus funciones a través de una herramienta de línea de comandos y de una interfaz D-Bus para gestores gráficos como GNOME Software. Su objetivo principal es el firmware UEFI de equipos compatibles, usando la tabla ESRT y las cápsulas UEFI que el kernel Linux admite desde la versión 4.2. Antes de estas herramientas, buena parte de esas actualizaciones quedaba ligada a entornos Windows o DOS.

Novedades de fwupd 2.1.9

El anuncio de 2.1.9 recoge soporte para dispositivos Pixart PID 38CA, un identificador de instancia para cada pareja formada por clase de dispositivo Redfish HPE y destino, y la posibilidad de indicar en los datos del informe si la máquina funciona como contenedor o como hipervisor. Son cambios técnicos, pero pueden ayudar a que los diagnósticos y la cobertura de actualización sean más precisos en entornos gestionados.

También se incorpora After=local-fs.target en fwupd.service para corregir un problema de montaje en CoreOS. Se eliminan alias de comandos de la finalización de bash, se corrige la comprobación del tamaño del footer DFU, se soluciona una pequeña fuga de memoria al instalar firmware dell-kestrel y se prescinde del helper efi cuando se usa fwupdtool reboot-cleanup. La suma de estos retoques apunta a una revisión de estabilidad y seguridad más que a un cambio disruptivo.

Compatibilidad y alcance del proyecto

fwupd no se limita al firmware UEFI: su arquitectura de plugins le permite procesar actualizaciones de SSD, microcódigo de CPU y firmware Android, entre otros componentes. Para UEFI utiliza el método de cápsula en disco, de modo que el sistema prepara la actualización y esta se aplica en el siguiente arranque. Esa forma de trabajo encaja con la tabla ESRT, que permite al firmware exponer componentes actualizables al sistema operativo.

El ecosistema alrededor del proyecto incluye LVFS, el servicio que ayuda a los fabricantes a empaquetar sus actualizaciones y que actúa como repositorio en línea. Distribuciones como RHEL y CentOS 7.4 o posteriores, Fedora 22 o superior, Ubuntu 16.04 o más reciente, Debian 9 o posterior, openSUSE 15.0 o superior y Arch desde 2017 han integrado fwupd. En equipos sin ESRT, el calibrador de color ColorHug se ha usado como caso de prueba.

La trayectoria del proyecto ha estado marcada por la colaboración con fabricantes. En diciembre de 2015 se conoció el trabajo con un desarrollador de Dell para probar el sistema en hardware real, y la Dell Edge Gateway apareció como producto compatible. Más adelante, Lenovo se sumó en agosto de 2018 y Acer hizo lo propio en septiembre de 2019 con el modelo Aspire A315. Desde diciembre de 2019, Google exige que los Chromebooks certificados puedan recibir actualizaciones de firmware mediante fwupd.

Qué supone para el usuario

Para quien administre equipos Linux, la versión 2.1.9 no cambia la forma de usar la herramienta, pero sí puede reducir incidencias en escenarios concretos: arranques con CoreOS, instalaciones de firmware Dell, comprobaciones de DFU o tareas de mantenimiento con fwupdtool. La actualización resulta especialmente relevante en flotas donde los informes de estado y la identificación de dispositivos Redfish ayudan a detectar qué máquinas necesitan atención.

Esta entrega de fwupd 2.1.9 se entiende como un paso de mantenimiento dentro de un proyecto que sigue siendo referencia para actualizar firmware en Linux. La combinación de soporte para nuevos dispositivos, correcciones de estabilidad y contexto de compatibilidad hace que la revisión sea útil para usuarios avanzados y administradores, aunque no introduzca un giro radical en la herramienta. El respaldo de distribuciones, fabricantes y servicios como LVFS mantiene a fwupd como una pieza relevante para mantener el software de bajo nivel al día.


OpenSSL 4.1 llega con soporte para DTLS 1.3 y optimizaciones criptográficas

OpenSSL 4.1

OpenSSL 4.1 ya está disponible como nueva versión de la biblioteca criptográfica utilizada por multitud de aplicaciones, servicios y distribuciones GNU/Linux. Este lanzamiento introduce soporte para DTLS 1.3, amplía las optimizaciones para algoritmos criptográficos poscuánticos y añade nuevas funciones destinadas a mejorar la compatibilidad con protocolos de red.

Publicado el 23 de octubre de 2026, OpenSSL 4.1 continúa la evolución de la serie 4.x con cambios que interesan especialmente a desarrolladores, administradores de servidores y responsables de mantener aplicaciones que utilizan TLS y otros protocolos de seguridad. Aunque muchas de estas novedades funcionan en segundo plano, afectan a la infraestructura que permite establecer conexiones cifradas, autenticar sistemas y proteger el intercambio de datos.

DTLS 1.3 llega a OpenSSL 4.1

La novedad más destacada es la incorporación de soporte para DTLS 1.3, definido en el estándar RFC 9147. Este protocolo adapta los mecanismos de seguridad de TLS a transportes basados en datagramas, como UDP, donde los paquetes pueden perderse, llegar desordenados o necesitar retransmisiones.

DTLS resulta útil para aplicaciones que requieren comunicaciones cifradas sin utilizar una conexión TCP convencional, incluidos determinados servicios de tiempo real y sistemas de comunicación de baja latencia. La versión 1.3 introduce mejoras en el establecimiento de conexiones y en el tratamiento de los mensajes, con el objetivo de reducir la sobrecarga y reforzar la seguridad.

OpenSSL 4.1 también incorpora soporte DTLS en su API de escucha SSL. Esta interfaz permite gestionar conexiones entrantes mediante una API adaptada al nuevo protocolo. Para los desarrolladores, supone disponer de nuevas herramientas para integrar DTLS 1.3 en sus aplicaciones sin tener que implementar por su cuenta los mecanismos criptográficos subyacentes.

No obstante, la implementación todavía presenta limitaciones documentadas por el proyecto. Por ello, quienes desarrollen servidores DTLS deben revisar las notas de publicación y probar sus aplicaciones antes de desplegar la nueva versión en producción.

Más optimizaciones para la criptografía poscuántica

OpenSSL 4.1 continúa mejorando el rendimiento de algoritmos criptográficos diseñados para resistir ataques de ordenadores cuánticos suficientemente avanzados. Entre los cambios se encuentran operaciones optimizadas para ML-DSA y ML-KEM, dos algoritmos estandarizados por el NIST para firmas digitales y establecimiento de claves, respectivamente.

Las mejoras incluyen operaciones NTT optimizadas para ML-DSA y ML-KEM en sistemas con arquitectura ppc64le, así como optimizaciones de ML-DSA para x86-64. En procesadores compatibles también se incorporan operaciones SHAKE x4 aceleradas mediante AVX-512 y mejoras con AVX-512 y VAES para el descifrado AES-CBC.

Estas optimizaciones buscan reducir el coste computacional de determinadas operaciones criptográficas. Su beneficio real depende del procesador, de las instrucciones disponibles y de los algoritmos utilizados por cada aplicación.

Compatibilidad con GREASE e IKEv2

Otra novedad es la compatibilidad con GREASE, mecanismo definido en el RFC 8701 que permite enviar valores reservados aparentemente desconocidos durante las negociaciones de protocolos. Su objetivo es detectar implementaciones que gestionan incorrectamente las extensiones que no reconocen y mejorar la interoperabilidad del ecosistema TLS.

OpenSSL 4.1 incorpora asimismo soporte para IKEv2 KDF, una función de derivación de claves relacionada con el protocolo IKEv2, utilizado para establecer asociaciones de seguridad en redes IPsec.

La versión añade además soporte inicial para la arquitectura Elbrus2000 (e2k), ampliando las plataformas para las que se puede preparar la biblioteca.

Cambios para desarrolladores y sistemas Linux

La actualización incluye modificaciones que conviene revisar antes de cambiar una instalación existente. La herramienta `tsget`, utilizada para interactuar con servicios de sellado de tiempo, pasa a utilizar `Net::Curl::Easy` en lugar de la biblioteca abandonada `WWW::Curl::Easy`. Quienes dependan de esta herramienta deben instalar la nueva dependencia de Perl antes de actualizar.

También desaparecen los objetivos de compilación para Windows sobre Itanium y Windows CE. Por otra parte, se añaden objetivos para Microsoft Visual C++ 2013 que facilitan cubrir determinadas carencias de compatibilidad con C99 de ese compilador.

OpenSSL 4.1 elimina igualmente las opciones `no-ecdsa` y `no-ecdh` de su configuración, puesto que no deshabilitaban realmente las implementaciones correspondientes. Para desactivar el soporte de curvas elípticas se debe utilizar `no-ec`.

En Linux, estos cambios afectan sobre todo a quienes compilan OpenSSL manualmente, mantienen paquetes o desarrollan software que depende directamente de sus bibliotecas. No significa que todas las distribuciones vayan a sustituir inmediatamente su versión del sistema por la 4.1.

Descarga y soporte de OpenSSL 4.1

El código fuente de OpenSSL 4.1.0 se puede descargar desde la página oficial del proyecto. La nueva rama no es una versión LTS: su soporte está previsto hasta noviembre de 2027. La siguiente versión LTS de la hoja de ruta, OpenSSL 4.2, está prevista para abril de 2027.

Los administradores deben comprobar qué versión proporciona su distribución antes de actualizar manualmente la biblioteca, ya que numerosas aplicaciones dependen de OpenSSL y pueden estar vinculadas a una versión concreta del sistema.

El código fuente, las sumas de comprobación y los detalles de cada rama están disponibles en la página oficial de descargas de OpenSSL. Las novedades completas pueden consultarse también en el anuncio de OpenSSL 4.1.0 en GitHub.